Cyber-Security · Finanzsektor

DORA Readiness

Die Verordnung (EU) 2022/2554 gilt seit dem 17. Januar 2025 unmittelbar. Wir klären, wo Ihre Organisation gegenüber den fünf Säulen steht, und machen die Stellen prüfungsfest, an denen es in der Praxis klemmt: IKT-Verträge, Informationsregister und Ausstiegsstrategien.

Unser Schwerpunkt ist die Schnittstelle, die andere auslassen: DORA in der Beschaffung. Wir verbinden Vergabe- und IT-Sicherheitskompetenz, damit Anforderungen nicht nur im Konzept stehen, sondern im Vertrag mit dem Dienstleister. Teil unseres Cyber-Security-Portfolios.

5
Säulen der Verordnung
Art. 30
Pflichtinhalte in IKT-Verträgen
4 h
Erstmeldung nach Klassifizierung
DORA Readiness anfragen →

Wer betroffen ist und was jetzt gilt

DORA (Digital Operational Resilience Act) gilt unmittelbar in allen Mitgliedstaaten, ohne nationales Umsetzungsgesetz. Erfasst sind nahezu alle beaufsichtigten Finanzunternehmen, darunter Banken und Sparkassen, Versicherer, Zahlungs- und E-Geld-Institute, Wertpapierfirmen, Kapitalverwaltungsgesellschaften und Anbieter von Kryptowerte-Dienstleistungen. Hinzu kommen IKT-Drittdienstleister, die für den Finanzsektor arbeiten, und die als kritisch eingestuften Anbieter unterliegen sogar einer eigenen europäischen Überwachung.

Der praktische Druck entsteht selten bei der Frage, ob man betroffen ist, sondern bei den Nachweisen: Das Informationsregister muss geliefert werden, Altverträge erfüllen die Pflichtinhalte nach Artikel 30 oft nicht, und für kritische oder wichtige Funktionen fehlen belastbare Ausstiegsstrategien. Genau dort setzen wir an.

Hinweis: Diese Seite gibt einen Überblick und ersetzt keine Rechtsberatung. Aufsichtsrechtliche Einzelfragen klären Sie mit Ihrer Rechtsabteilung oder Ihrem Fachanwalt.

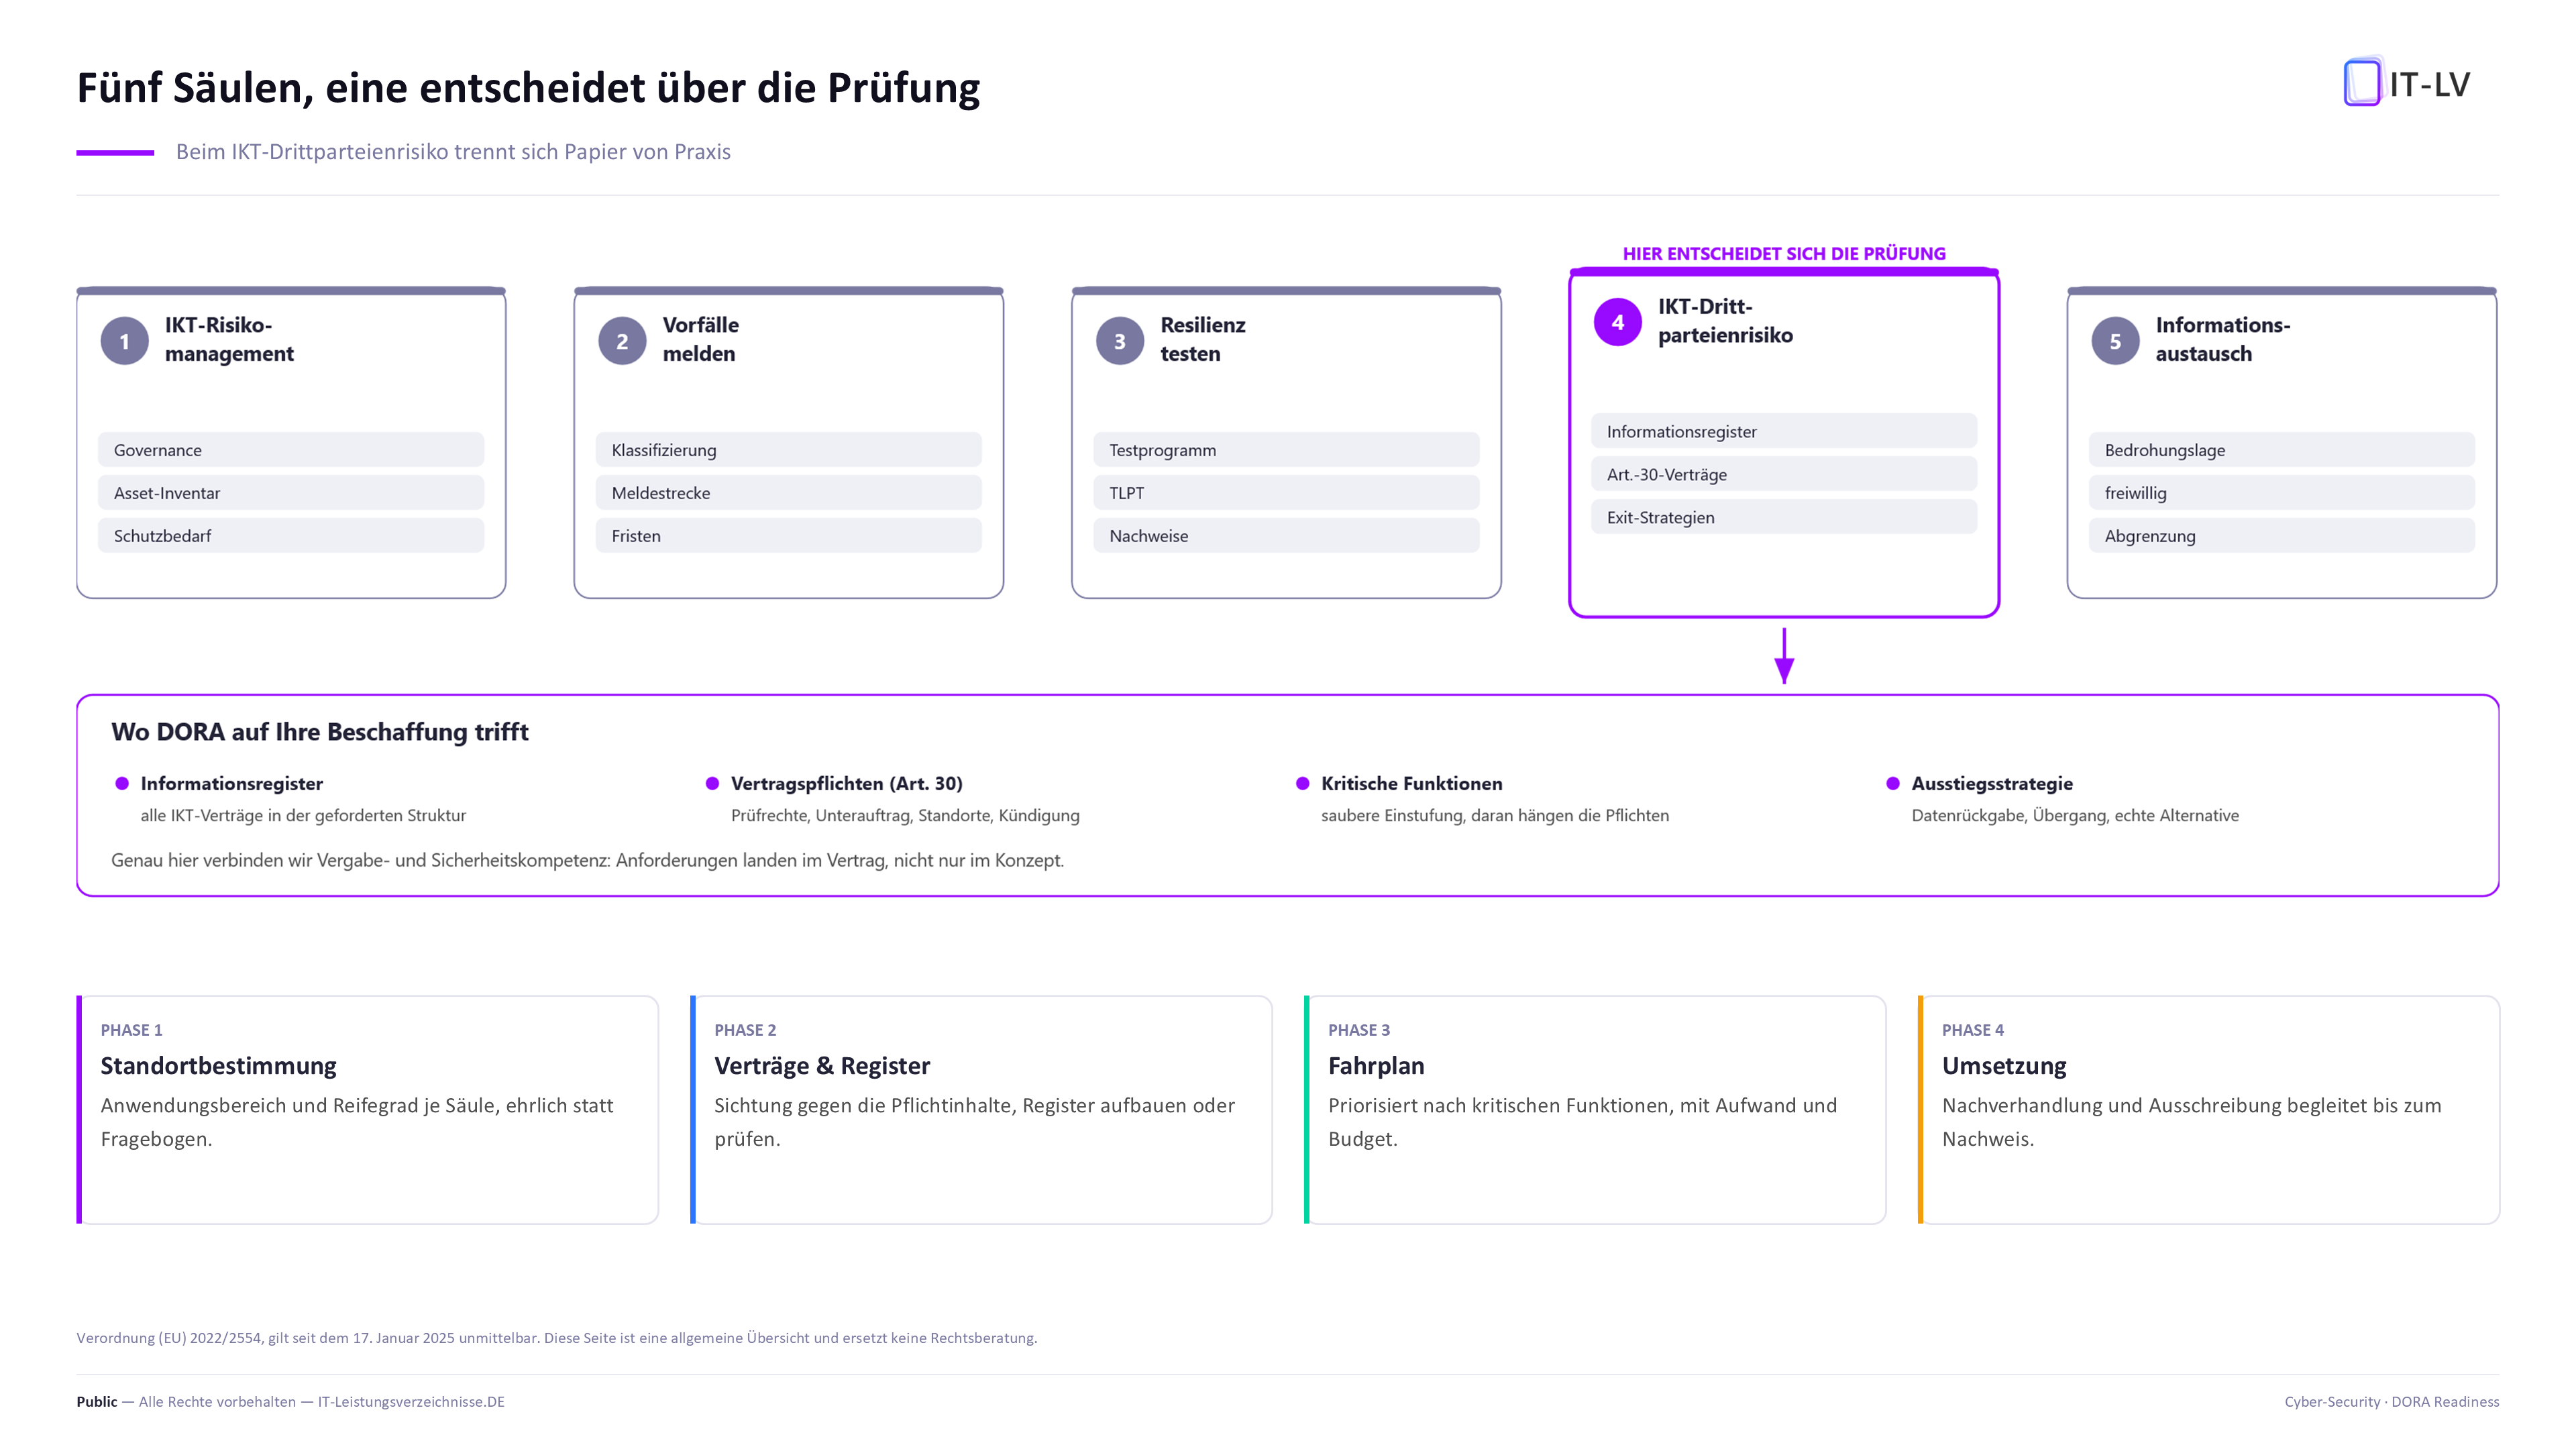
Die fuenf Saeulen von DORA mit Fokus auf Saeule vier, dem IKT-Drittparteienrisiko, und der Verbindung zur Beschaffung ueber Informationsregister, Artikel-30-Vertraege, kritische Funktionen und Ausstiegsstrategien
Beim IKT-Drittparteienrisiko trennt sich Papier von Praxis.

Die fünf Säulen, gegen die wir prüfen

Jede Säule bekommt im Readiness-Check einen belegten Reifegrad, konkrete Lücken und eine Priorität.

1 · IKT-Risikomanagement
Governance, Rollen und ein Rahmenwerk, das die Geschäftsleitung nachweislich verantwortet, inklusive Asset-Inventar und Schutzbedarf.
2 · Behandlung und Meldung von Vorfällen
Klassifizierung schwerwiegender IKT-Vorfälle und die Meldestrecke an die Aufsicht mit Erst-, Zwischen- und Abschlussmeldung.
3 · Testen der digitalen Resilienz
Regelmäßiges Testprogramm bis hin zu bedrohungsgeleiteten Penetrationstests (TLPT) für Institute, die dazu verpflichtet sind.
4 · IKT-Drittparteienrisiko
Informationsregister, Vertragspflichten nach Artikel 30, Konzentrationsrisiken und dokumentierte Ausstiegsstrategien.
5 · Informationsaustausch
Freiwilliger Austausch zu Bedrohungen und Erkenntnissen, sauber abgegrenzt zu Datenschutz und Vertraulichkeit.

Wo DORA auf die Beschaffung trifft

Säule 4 entscheidet sich nicht im Konzept, sondern im Vertrag. Genau hier bringen wir Vergabe- und Sicherheitskompetenz zusammen.

Vertragspflichten nach Artikel 30
Leistungsbeschreibung, Zugangs- und Prüfrechte, Unterauftragsvergabe, Standorte der Datenverarbeitung, Kündigungsrechte und Unterstützungspflichten beim Ausstieg, sauber formuliert statt als Textbaustein.
Informationsregister
Aufbau und Pflege des Registers der Informationen zu allen IKT-Dienstleistungsverträgen, in der von der Aufsicht geforderten Struktur und mit klaren Zuständigkeiten.
Kritische oder wichtige Funktionen
Saubere Einstufung, welche Dienstleistungen kritische oder wichtige Funktionen unterstützen, denn daran hängen die strengeren Anforderungen.
Ausstiegsstrategien
Exit-Pläne, die mehr sind als eine Absichtserklärung: Datenrückgabe, Übergangsunterstützung, Alternativen und ein realistischer Zeitplan.
Ausschreibung und Wertung
DORA-Anforderungen in Leistungsverzeichnis und Wertungskriterien übersetzen, damit die Erfüllung schon im Verfahren nachgewiesen wird und nicht erst im Audit auffällt.
Bestandsverträge nachziehen
Priorisierte Nachverhandlung der Altverträge: erst kritische Funktionen, dann der Rest, mit Musterklauseln und Argumentationshilfe für das Gespräch mit dem Anbieter.

Unser Vorgehen: 4 Phasen

Phase 1 · Standortbestimmung
Betroffenheit, Anwendungsbereich und Reifegrad je Säule. Ergebnis ist eine ehrliche Karte des Ist-Zustands, kein Fragebogen zum Abhaken.
Phase 2 · Vertrags- und Registeranalyse
Sichtung der IKT-Verträge gegen die Pflichtinhalte, Aufbau oder Prüfung des Informationsregisters, Einstufung kritischer Funktionen.
Phase 3 · Fahrplan
Priorisierte Maßnahmen mit Aufwand, Verantwortlichkeit und Budgetindikation, abgestimmt auf Ihre Aufsichts- und Prüftermine.
Phase 4 · Umsetzung und Begleitung
Auf Wunsch begleiten wir Nachverhandlungen, Ausschreibungen und den Aufbau der Prozesse, als unabhängiges PMO bis zum Nachweis.

Typische Lücken, die wir immer wieder finden

  1. Das Informationsregister existiert als Excel-Liste, aber niemand pflegt es nach Vertragsänderungen.
  2. Altverträge enthalten keine Prüf- und Zugangsrechte, und die Nachverhandlung wurde nie begonnen.
  3. Die Einstufung kritischer oder wichtiger Funktionen fehlt oder wurde einmalig gemacht und nie aktualisiert.
  4. Ausstiegsstrategien beschreiben den Wunsch, nicht den Weg: keine Datenformate, keine Fristen, keine Alternative.
  5. Unterauftragsverhältnisse der Dienstleister sind unbekannt, damit auch die Konzentrationsrisiken.
  6. Die Meldestrecke für schwerwiegende Vorfälle ist beschrieben, aber nie geübt worden.
  7. Neue Ausschreibungen fordern DORA-Anforderungen nicht ein, sodass das nächste Problem gerade eingekauft wird.

Für wen wir DORA Readiness machen

Finanzunternehmen
Banken, Sparkassen, Versicherer, Zahlungsinstitute und Kapitalverwaltungsgesellschaften, die Nachweise gegenüber der Aufsicht liefern müssen.
IKT-Dienstleister des Finanzsektors
Anbieter, die von ihren Kunden plötzlich Artikel-30-Klauseln, Prüfrechte und Exit-Unterstützung vertraglich zugesichert bekommen sollen.
Einkauf und Vergabestellen
Teams, die IKT-Leistungen beschaffen und die neuen Pflichten in Leistungsverzeichnis, Vertrag und Wertung übersetzen müssen.

Häufige Fragen zu DORA

Seit wann gilt DORA und gibt es Übergangsfristen?
Die Verordnung gilt seit dem 17. Januar 2025 unmittelbar in allen EU-Mitgliedstaaten. Eine allgemeine Übergangsfrist gibt es nicht. In der Praxis arbeiten viele Häuser die Vertragsanpassungen priorisiert ab, beginnend bei den Dienstleistungen, die kritische oder wichtige Funktionen unterstützen.
Was ist der Unterschied zwischen DORA und NIS2?
DORA ist eine Verordnung speziell für den Finanzsektor und geht für diesen als spezielleres Recht vor. NIS2 ist eine Richtlinie mit breiterem Anwendungsbereich, die in nationales Recht umgesetzt wird. Inhaltlich überschneiden sich beide bei Risikomanagement, Vorfallsmeldung und Lieferkette, DORA ist beim Drittparteienrisiko und beim Testen jedoch deutlich detaillierter. Wenn Sie beide Themen haben, verbinden wir die Maßnahmen, statt zwei getrennte Projekte zu fahren. Siehe auch unser NIS2 Gap Assessment.
Was steht im Informationsregister?
Das Register erfasst alle vertraglichen Vereinbarungen über IKT-Dienstleistungen, unter anderem Vertragspartner, Art der Leistung, Zuordnung zu kritischen oder wichtigen Funktionen, Standorte der Datenverarbeitung und Unterauftragnehmer. Es wird der Aufsicht in einer vorgegebenen Struktur zur Verfügung gestellt und muss aktuell gehalten werden.
Wir sind IKT-Dienstleister und keine Bank. Betrifft uns DORA?
Mittelbar auf jeden Fall. Ihre Kunden aus dem Finanzsektor müssen die Pflichtinhalte vertraglich durchsetzen, deshalb landen Prüfrechte, Meldepflichten und Exit-Unterstützung auf Ihrem Tisch. Wer hier vorbereitet ist, gewinnt Ausschreibungen leichter. Für als kritisch eingestufte Anbieter kommt eine direkte europäische Überwachung hinzu.
Wie lange dauert eine DORA Readiness und was kostet sie?
Die Standortbestimmung mit Vertrags- und Registeranalyse ist ein Kompaktformat von wenigen Personentagen, abhängig von der Zahl der IKT-Verträge. Den Aufwand schätzen wir im kostenfreien Erstgespräch, danach erhalten Sie ein Festpreisangebot. Die anschließende Umsetzung buchen Sie modular.
Ist das eine Rechtsberatung?
Nein. Wir bringen Sicherheits-, Beschaffungs- und Projektkompetenz ein und arbeiten bei rechtlichen Bewertungen mit Ihrer Rechtsabteilung oder Ihren Anwälten zusammen. Die aufsichtsrechtliche Auslegung im Einzelfall bleibt dort.

Wissen, wo Sie bei DORA stehen

Im kostenfreien Erstgespräch klären wir Anwendungsbereich und Umfang, danach entscheiden Sie, ob und in welchem Zuschnitt die DORA Readiness für Sie passt.


Sie haben Fragen?

Vertriebsteam
Unser Vertriebsteam
Wir helfen Ihnen gerne weiter.
sales@it-lv.de 06124 6059217

Quellen

  1. Europäische Union: "Richtlinie (EU) 2022/2555 (NIS-2-Richtlinie)", eur-lex.europa.eu, 2022. Rechtsgrundlage der Cybersicherheits-Pflichten.
  2. Bundesamt für Sicherheit in der Informationstechnik (BSI): "NIS-2: Informationen für regulierte Unternehmen", bsi.bund.de. Registrierung, Meldewege, Einstufung.
  3. BSI: "NIS-2-Betroffenheitsprüfung", betroffenheitspruefung-nis-2.bsi.de. Offizieller Entscheidungsbaum zur Erst-Orientierung.
Inhalt
Auf dieser Seite
Wer betroffen ist Die 10 Maßnahmenbereiche Unser Vorgehen Typische Lücken Für wen Was Sie erhalten Typisches Projekt Anbieter-Netzwerk Häufige Fragen