Was ist ein Incident-Response-Retainer und warum ein Muster-LV?
Ein Incident-Response-Retainer ist ein Bereitschaftsvertrag mit einem spezialisierten Dienstleister, der für den Fall eines Cyberangriffs garantierte Reaktionszeiten, forensische Analyse und Unterstützung beim Wiederanlauf zusichert. Anders als die kurzfristige Beauftragung im Ernstfall sichert ein Retainer vorab Kapazität, Konditionen und einen festen Ansprechpartner. Für öffentliche Auftraggeber ist die saubere Ausschreibung dieser Leistung anspruchsvoll, weil Reaktionszeiten, Forensik-Tiefe und Abrechnungsmodelle präzise und vergleichbar formuliert sein müssen.
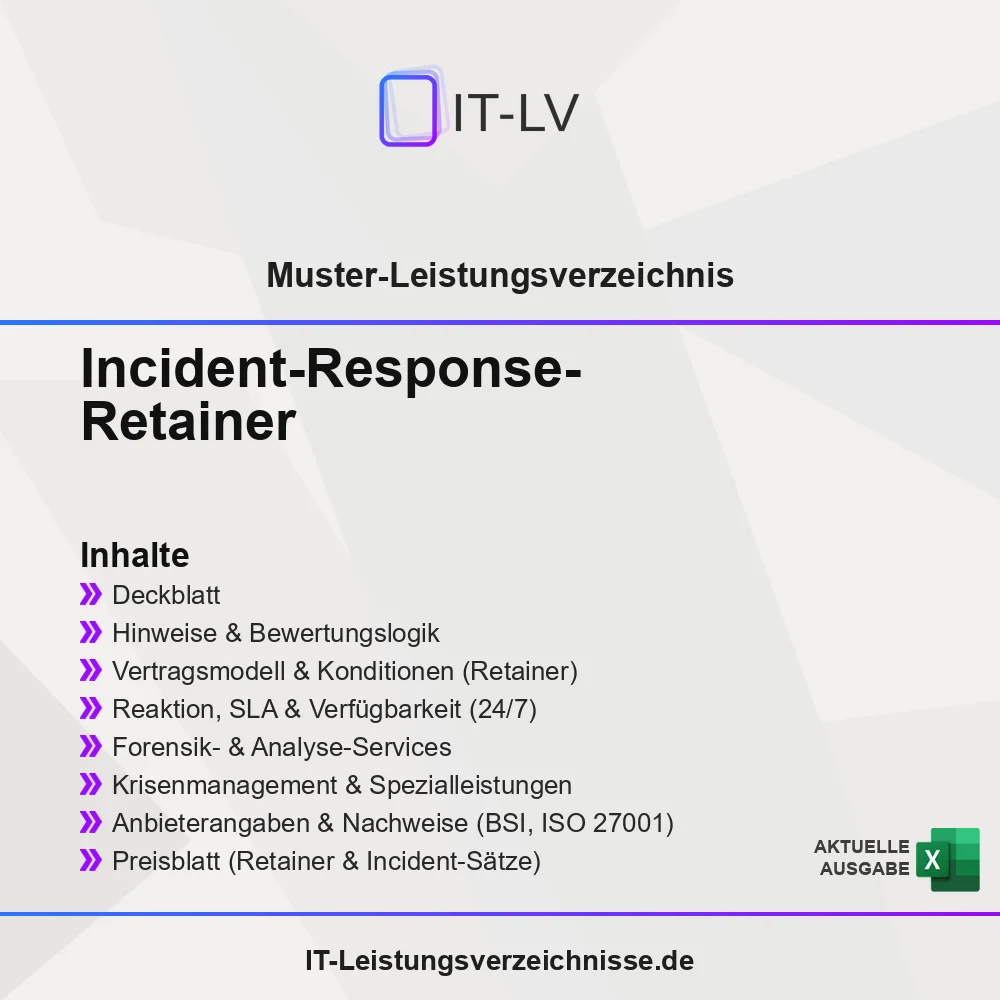
Unser Muster-LV für den Incident-Response-Retainer übersetzt diese Anforderungen in einen technischen Anforderungskatalog. Es deckt Reaktion und Verfügbarkeit, Forensik- und Analyse-Services und Krisenmanagement ab und enthält ein strukturiertes Preisblatt mit gestaffelten Stundensätzen. So lassen sich die Angebote technisch vergleichen. Eignungs- und Zuschlagskriterien sowie die Vertragsbedingungen legt Ihre Vergabestelle fest.
Für wen geeignet?
Leistungsumfang des Muster-LV Incident-Response-Retainer
Leistungsrahmen
Am Anfang steht der Leistungsrahmen: gewünschter Leistungsbeginn, ein Stundenkontingent, das ab Start bereitsteht, und die abgedeckten Standorte. Als Leistungsoption nehmen wir auf, dass ungenutzte Stunden für Notfallübungen, Penetrationstests oder Härtungsberatung eingesetzt werden können, damit ein vorfallfreies Jahr nicht zum reinen Kostenposten wird. Laufzeit, Verlängerung und die übrigen Vertragsbedingungen legt Ihre Vergabestelle fest.
Reaktion, SLA & Verfügbarkeit
Der Kern eines Retainers ist die garantierte Reaktion. Das Leistungsverzeichnis fordert eine durchgängige 24/7-Erreichbarkeit über eine dedizierte Notfall-Hotline, eine verbindliche Reaktionszeit bis zur qualifizierten Erstanalyse und, falls eine Remote-Analyse nicht ausreicht, eine garantierte Vor-Ort-Zeit im relevanten Raum. Servicesprachen Deutsch und Englisch sowie ein klar benannter Single Point of Contact sind verbindlich, nicht optional.
Das Preisblatt bildet sowohl eine Bereitstellungspauschale als auch eine reine Abrechnung nach Aufwand ab. Welche BSI-qualifizierten Anbieter es gibt und was die Qualifizierung technisch aussagt, erläutern wir im Leitfaden Incident-Response-Dienstleister auswählen.
Forensik- & Analyse-Services
Die forensische Tiefe entscheidet über die Qualität der Aufklärung. Das Leistungsverzeichnis listet Host-Forensik, Netzwerk-Forensik, Malware-Analyse und Cloud-Forensik, etwa für Microsoft 365, als geforderte Leistungsbereiche, optional erweitert um Mobile- und OT-Forensik. Für jede Disziplin lässt sich die Zahl der zertifizierten Expertinnen und Experten abfragen. Besonders wichtig ist die gerichtsverwertbare Beweissicherung unter dokumentierter Chain of Custody.
Ebenso verankern wir die gesamte Spanne von Detection und Analyse über Eindämmung und Bereinigung bis zur Wiederherstellung sowie ein abschließendes Post-Incident-Review. Damit ist der Leistungsumfang technisch klar beschrieben: Der Dienstleister analysiert nicht nur, sondern unterstützt bis zum Wiederanlauf des Normalbetriebs.
Krisenmanagement & Spezialleistungen
Ein schwerer Vorfall ist immer auch eine Krise der Organisation. Wir nehmen daher Krisenkommunikation nach innen und außen, die Übernahme des Projektmanagements im Ernstfall sowie, bei Ransomware, die Begleitung von Verhandlung und gegebenenfalls Zahlungsabwicklung als gesonderte Leistungen auf. Optional lässt sich eine Krisenreaktionsübung ausschreiben, in der typische Szenarien wie Ransomware, Datenabfluss oder ein Produktionsstillstand nach einem Angriff auf die OT durchgespielt werden. Diese Trennung macht transparent, welche Fähigkeiten der Anbieter über die reine Forensik hinaus mitbringt.
Technische Anbieterangaben
Das Leistungsverzeichnis fragt technische Angaben zum Anbieter ab, etwa Größe und Zertifizierungen des Incident-Response-Teams, eine vorhandene BSI-Qualifizierung als APT-Response-Dienstleister und eine ISO/IEC-27001-Zertifizierung. Ob und wie diese Angaben als Eignungskriterium dienen, legt Ihre Vergabestelle fest. Im deutschen Markt sind etwa secunet und die DCSO als BSI-qualifizierte Anbieter aktiv. Eine vollständige, fortlaufend gepflegte Marktübersicht aller Anbieter stellen wir als PDF zum Download bereit.
Preisblatt: gestaffelte Stundensätze
Das Preisblatt bildet die Realität eines Incident-Response-Einsatzes ab. Statt eines pauschalen Tagessatzes trennen wir die Bereitstellungspauschale für die 24/7-Bereitschaft, das vorab vereinbarte Stundenguthaben und die Stundensätze im aktiven Vorfall, die sich nach Einsatzdauer staffeln lassen. Hinzu kommen Positionen für planbare Beratung außerhalb eines Vorfalls, für ein optionales Onboarding sowie für Reise- und Übernachtungskosten. Marktüblich liegen die Stundensätze qualifizierter Anbieter aktuell etwa zwischen 250 und 350 Euro. So werden Angebote über die reine Stundensatz-Zahl hinaus vergleichbar. Reale Vergabeunterlagen zu IT-Sicherheitsbeschaffungen finden Sie im Vergabe-Archiv.
Quellen
- BSI: „Liste qualifizierter APT-Response-Dienstleister im Sinne des § 3 BSIG", bsi.bund.de.
- BSI: „Qualifizierte Dienstleister", bsi.bund.de.
- NIST: „SP 800-61 Rev. 3 – Incident Response Recommendations and Considerations", 2025, csrc.nist.gov.
- ENISA: „Incident Management", enisa.europa.eu.
Technische Details
| Format | Microsoft Excel (.xlsx) + PDF |
| Umfang | mehr als 40 Anforderungs- und Preispositionen |
| Sprache | Deutsch |
| Einsatz | technischer Teil Ihrer Vergabeunterlagen, die vergaberechtliche Prüfung liegt bei Ihrer Vergabestelle |
| Normen & Bezug | BSI-Qualifizierung APT-Response, ISO/IEC 27001, NIST SP 800-61 |
| Stand | 2026 (regelmäßige Revision) |
| Lieferung | Lieferung in 5 Werktagen |
Im Lieferumfang enthalten
Sie erhalten das vollständige Leistungsverzeichnis als bearbeitbare Excel-Datei mit Deckblatt, Hinweisen zu den Anforderungen, dem technischen Anforderungskatalog, technischen Anbieterangaben sowie dem strukturierten Preisblatt. Eine PDF-Fassung zur Ansicht ist enthalten. E-Mail-Support ist inklusive.
Muster-LV: Incident-Response-Retainer
- aus realen Vergaben entwickelt
- Retainer-Bereitschaft & Ernstfall
- BSI-Qualifizierung und ISO 27001 berücksichtigt
- für öffentliche IT-Ausschreibungen gegliedert
- Stand 2026 (regelmäßige Revision)
- E-Mail Support inklusive